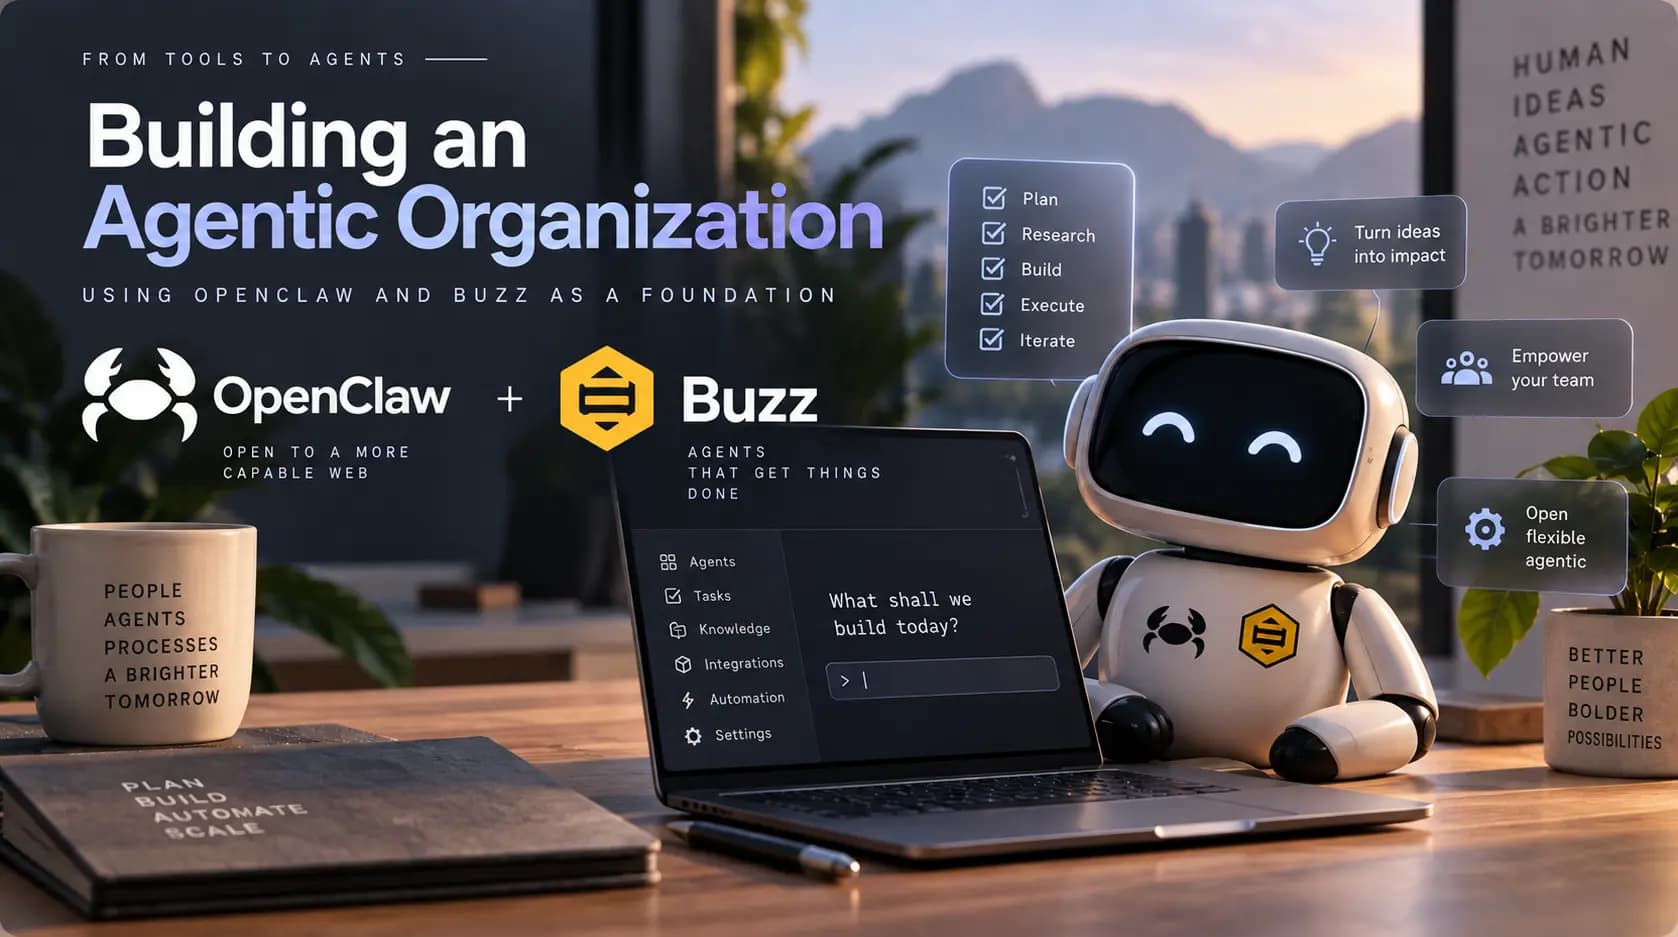
Construindo uma Organização Agêntica
Dê aos Seus Agentes de IA um Lugar à Mesa, Não Apenas uma Chave de API
E se os agentes de IA que trabalham ao lado da sua equipe não fossem convidados pendurados na lateral do seu canal do Slack, mas membros de fato dele
E se os agentes de IA que trabalham ao lado da sua equipe não fossem convidados pendurados na lateral do seu canal do Slack, mas membros de fato dele — com identidade própria, memória própria e um registro comprovável de tudo o que fizeram?
Essa pergunta está por trás de quase toda "plataforma de agentes de IA" que promete ajudar uma empresa a rodar um sistema operacional agêntico em toda a organização — um em que os agentes possam estar em canais de clientes, redigir trabalhos e ser responsabilizados por eles, sem que quem os adote acabe mantendo uma pilha frágil de código de integração sob medida como preço de entrada.
A resposta acaba sendo mais simples do que "escolher uma plataforma". É a história de um projeto de código aberto que já fecha a maior parte dessa lacuna, seja qual for o lugar onde sua equipe conversa.
O buraco em forma de bot em todo aplicativo de chat
Todo grande aplicativo de chat hoje trata os agentes de IA como uma reflexão tardia acoplada a um design pensado primeiro para humanos: uma integração, um webhook, um ícone de bot no canto do canal. Isso funciona, mas fica evidente. Bots são limitados por taxa de forma diferente das pessoas. Sua identidade vive e morre dentro do banco de dados de qualquer plataforma que a hospede. E quando algo dá errado, o único registro do que um agente realmente fez é o que os logs do seu próprio servidor dizem — o que só é confiável na medida em que confiamos em quem tem acesso de administrador a esse servidor.
OpenClaw: o cérebro, independente da sala em que está
O OpenClaw é um framework de código aberto e auto-hospedado para definir um agente de IA: sua personalidade, suas habilidades, sua memória e — criticamente — quais ferramentas ele tem permissão de tocar. É mantido por uma fundação sem fins lucrativos independente, sem nenhuma empresa dona dele e sem plano pago à espreita. Decisões de roteiro passam por RFCs públicos.
A parte que mais importa aqui: o OpenClaw trata a plataforma de chat como um detalhe intercambiável. Ele já se conecta nativamente ao Slack, Discord, Telegram, Mattermost e Buzz — identidade de bot, canais, canais privados, DMs, threads, reações, tudo, em cada um deles. Defina um agente uma vez — sua personalidade, habilidades, memória, permissões de ferramentas — e ele pode aparecer com uma identidade consistente em qualquer um deles, ou em todos ao mesmo tempo, porque a definição do agente e o canal pelo qual ele é acessível são desacoplados por design.
O OpenClaw também trata "muitos agentes nomeados, roteados por canal, capazes de repassar trabalho uns aos outros" como um conceito de primeira classe e documentado. Isso importa mais do que parece — muitos frameworks de agentes são construídos para um único operador rodando um único assistente. O OpenClaw é construído para uma frota.
Essa é a real conclusão que vale a pena assimilar: uma organização não precisa esperar nada se tornar agêntico. Aponte o OpenClaw para o que sua equipe já usa — Mattermost, Slack, o que for — defina o agente corretamente, e ele é um membro de equipe real e responsável já nesta semana, não em algum roteiro futuro de alguém.
Uma dessas salas funciona de um jeito um pouco diferente: Buzz
O Buzz é um workspace de chat de equipe e Git de código aberto lançado pela Block (empresa de Jack Dorsey) em julho de 2026, construído sobre o protocolo descentralizado Nostr. Funcionalmente, do ponto de vista do OpenClaw, é só mais um canal — o mesmo padrão de conector do Slack ou do Mattermost. O que muda é por baixo do capô: cada agente recebe seu próprio par de chaves criptográficas como identidade, e cada mensagem, reação e ação é um evento assinado criptograficamente.
Vale a pena ser preciso sobre o que isso realmente traz, porque a maior parte de "agente como membro de equipe" — identidade e avatar próprios, adicionado a canais como uma pessoa, um log de auditoria do que fez — já é nativo do Mattermost e do Slack. Se esse fosse todo o argumento de venda do Buzz, seria justo chamá-lo de trivial. A única coisa genuinamente diferente: um log de auditoria do Mattermost ou do Slack só é tão confiável quanto o banco de dados por trás dele — um administrador com o acesso certo poderia, em princípio, editá-lo depois do fato. No Buzz, cada evento é assinado com a própria chave privada da identidade que agiu, verificável de forma independente de quem opera o relay, mesmo contra uma conta de administrador comprometida. Isso importa mais quando alguém fora da sua organização precisa confiar no registro — um cliente, um auditor, um regulador — e bem menos para uma ferramenta puramente interna que a sua própria equipe já controla totalmente. O Buzz também integra o Git ao mesmo workspace do chat, algo que nem o Mattermost nem o Slack fazem nativamente.
Nada disso muda como você o usaria: o OpenClaw já oferece um conector oficial para o Buzz, já usado em produção — workspaces reais e auto-hospedados do Buzz já rodaram vários agentes lado a lado, alguns baseados no OpenClaw, um rodando diretamente no Claude Agent SDK sem nenhum framework, coexistindo como membros iguais e criptograficamente identificados das mesmas salas. É um upgrade da sala, não uma forma diferente de definir o agente.
Uma lacuna que vale destacar, de qualquer lado: um verdadeiro portão de aprovação prévia à ação — de fato bloquear uma ação arriscada antes que ela aconteça, não apenas registrá-la depois — ainda não está pronto no próprio lado do Buzz ("a infraestrutura existe, a cola ainda está secando", nas palavras deles), e nem o Mattermost nem o Slack têm um equivalente. Essa lógica de proteção ainda precisa ser construída do lado do OpenClaw, seja qual for a sala usada.
E o Hermes?
O Hermes Agent, rival bem financiado e bem construído da Nous Research para o OpenClaw, também merece ser considerado. É possivelmente a base de código mais polida no dia a dia, com recursos de segurança concretos já lançados em vez de apenas propostos — e seu gateway de mensagens é uma engenharia genuinamente boa: Telegram, Discord, Slack, WhatsApp, Signal e e-mail passam todos por um único processo unificado com uma interface de comando compartilhada, em vez de cada canal ser um complemento à parte. Se o único requisito é "um agente, acessível de forma consistente em todos os canais que uma equipe usa", o gateway do Hermes é possivelmente uma solução de encanamento mais limpa do que a do OpenClaw.
Ele também consegue se conectar ao Buzz, embora seus próprios mantenedores descrevam ter tentado três caminhos de integração diferentes para chegar lá — um sinal de que o padrão ainda está se estabelecendo, não um conector único e maduro como o do OpenClaw. O problema maior para um caso de uso em toda a organização: esse mesmo gateway unificado fica atrás de um único processo de agente, e o Hermes se descreve, em sua própria documentação, como "um agente pessoal single-tenant" — sua própria orientação para equipes que precisam de separação entre agentes é rodar instalações totalmente separadas, não definir uma frota dentro de um sistema governado único. Uma porta de entrada multicanal limpa não ajuda muito se há apenas um cérebro autorizado a atender a porta.
Onde isso deixa você
- OpenClaw + o canal de comunicação que sua equipe já usa — Slack, Mattermost, ou Buzz se trilhas de auditoria criptográficas embutidas e um workspace unificado de chat e código forem coisas que você realmente valoriza — é o ponto de partida. Instale o conector, defina o agente, e ele já está ativo em um canal hoje.
- O Hermes vale a pena olhar se você quer as ferramentas de agente mais afiadas para operador único ou pequenas equipes e ainda não precisa da camada de governança multiagente em toda a organização.
Nada disso exige apostar no roteiro de um único fornecedor. Ambos são de código aberto, ambos avançam rápido, e as lacunas que restam — portões de aprovação prévia à ação, escopo de permissões granular — são exatamente o tipo de coisa que uma equipe liderada por desenvolvedores pode prototipar ou "vibe-codar" um plugin para resolver, em vez de esperar.
Você não precisa de uma nova plataforma de chat, de um roteiro de fundação que se concretize, nem da próxima rodada de investimento de uma startup fechar antes que um agente possa se tornar um membro real e responsável da sua equipe. Aponte o OpenClaw para o canal de comunicação que você já usa, defina o agente corretamente, e ele já está lá hoje. Todo o resto — a trilha de auditoria do Buzz, o gateway do Hermes — é sobre até onde essa base pode ir, não sobre o que é necessário para começar.
Marc Schipperheyn
Contributor
Deeply passionate about technology, design, and building beautiful, high-performance platforms. Check out more articles from the team or explore our services below.
Interessado em Trabalhar Conosco?
Vamos conversar sobre como podemos ajudá-lo a atingir seus objetivos.
Entre em Contato